2要素認証
[更新: 2026年9月30日]
2要素認証の利用方法や設定方法について説明します。
概要
2要素認証により、コントロールパネルへのログイン時、通常のパスワード認証に加え、認証経路の複数化でより安全性を強化したアクセスが可能になります。万が一パスワードが第三者に漏えいしたり、辞書や総当たりによるパスワード攻撃を受けた場合にも、不正ログインされるリスクが軽減されます。
次の図は、ワンタイムパスワードの使用前と使用後のイメージ図です。
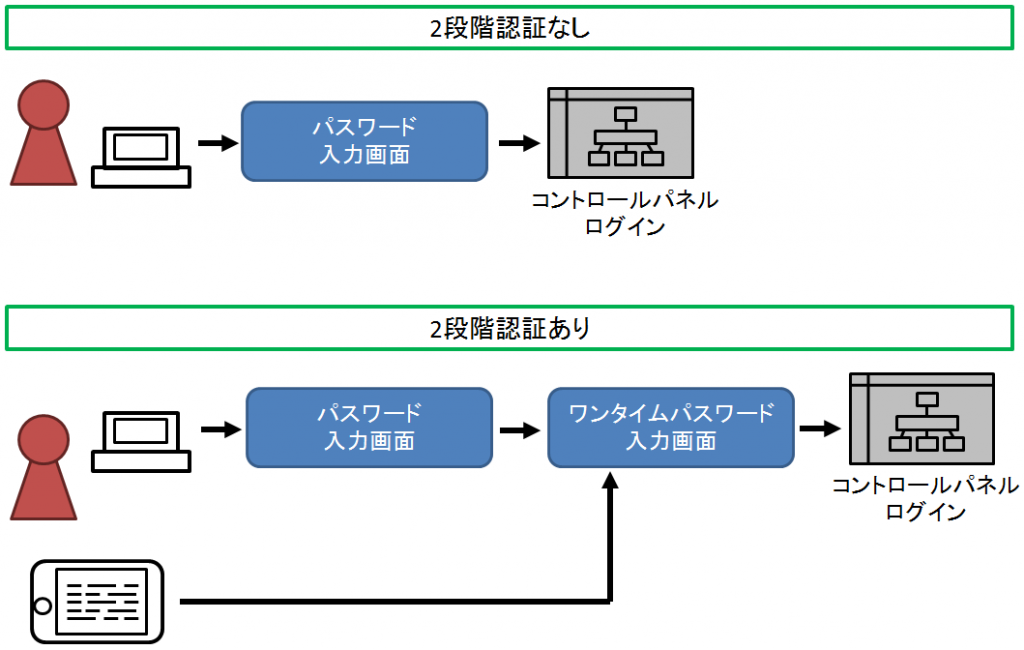
2要素認証を設定することで、これまでの会員ID(クラウドユーザ名)とパスワードの組み合わせによるコントロールパネルへのログインに加え、セキュリティキーの使用やワンタイムパスワードの入力が必須となります。
2要素認証の操作画面
※2要素認証の設定は、画面右上に表示されている現在ログイン中のユーザに対して行われます。他のユーザに設定する場合は、ユーザ名の右側に表示される「ログアウト」のリンクをクリックし、2要素認証を設定したいユーザで再度ログインしてください。
ここでは、「ユーザ」に2要素認証を設定する方法を説明します。
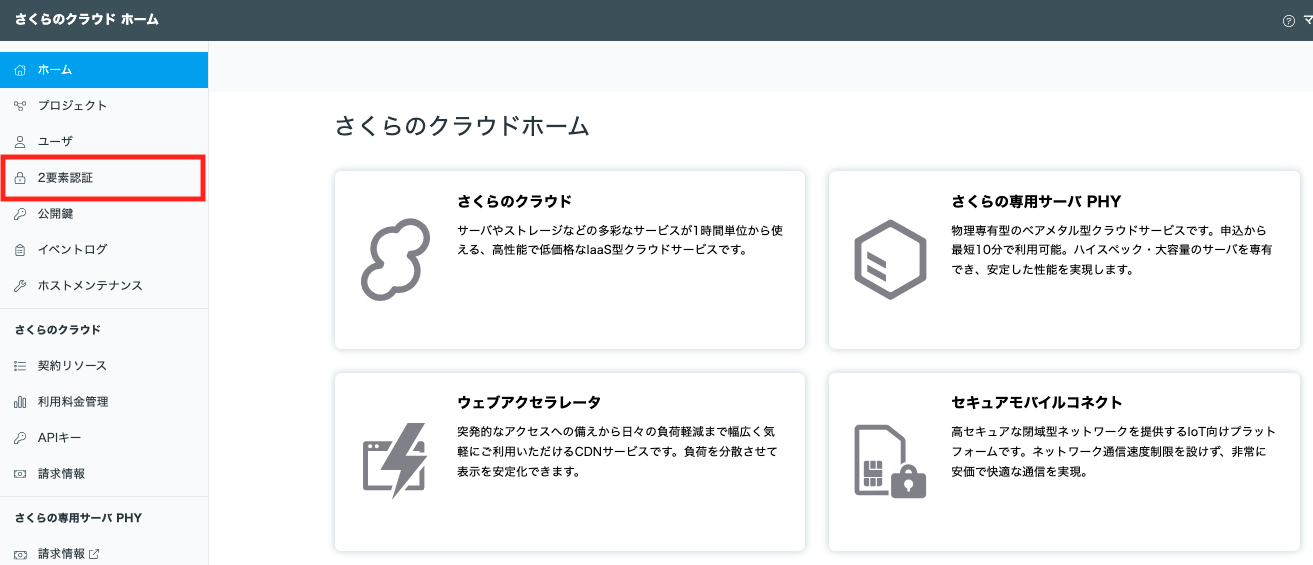
「ユーザ」の2要素認証は、クラウドホームのユーザ画面で設定します。
クラウドホームにアクセスします
左メニューの「ユーザ」をクリック
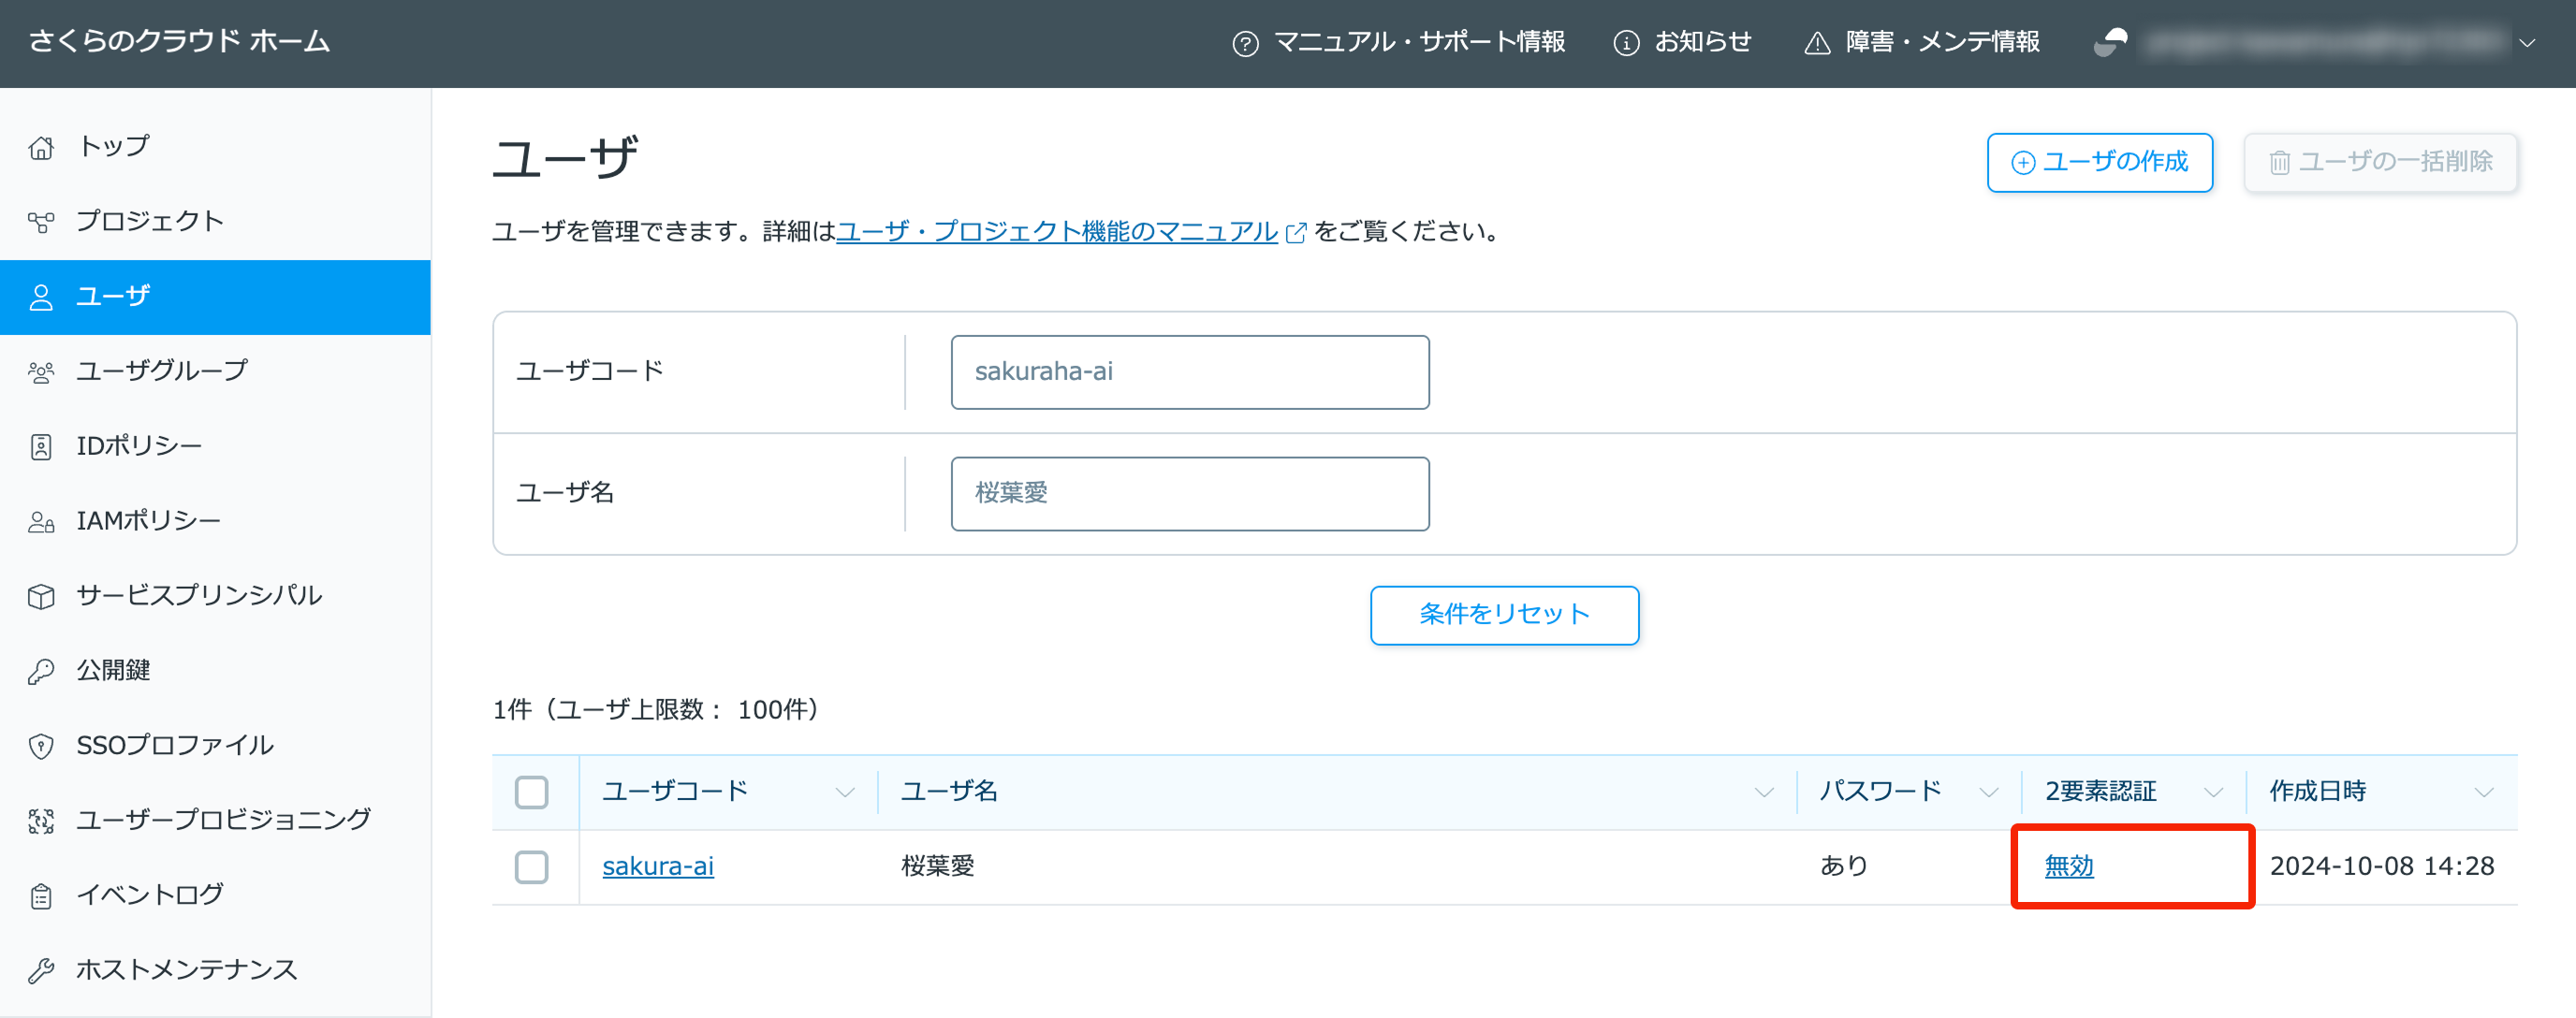
2要素認証を設定したい「ユーザ」に表示された、2要素認証の「有効」「無効」をクリック
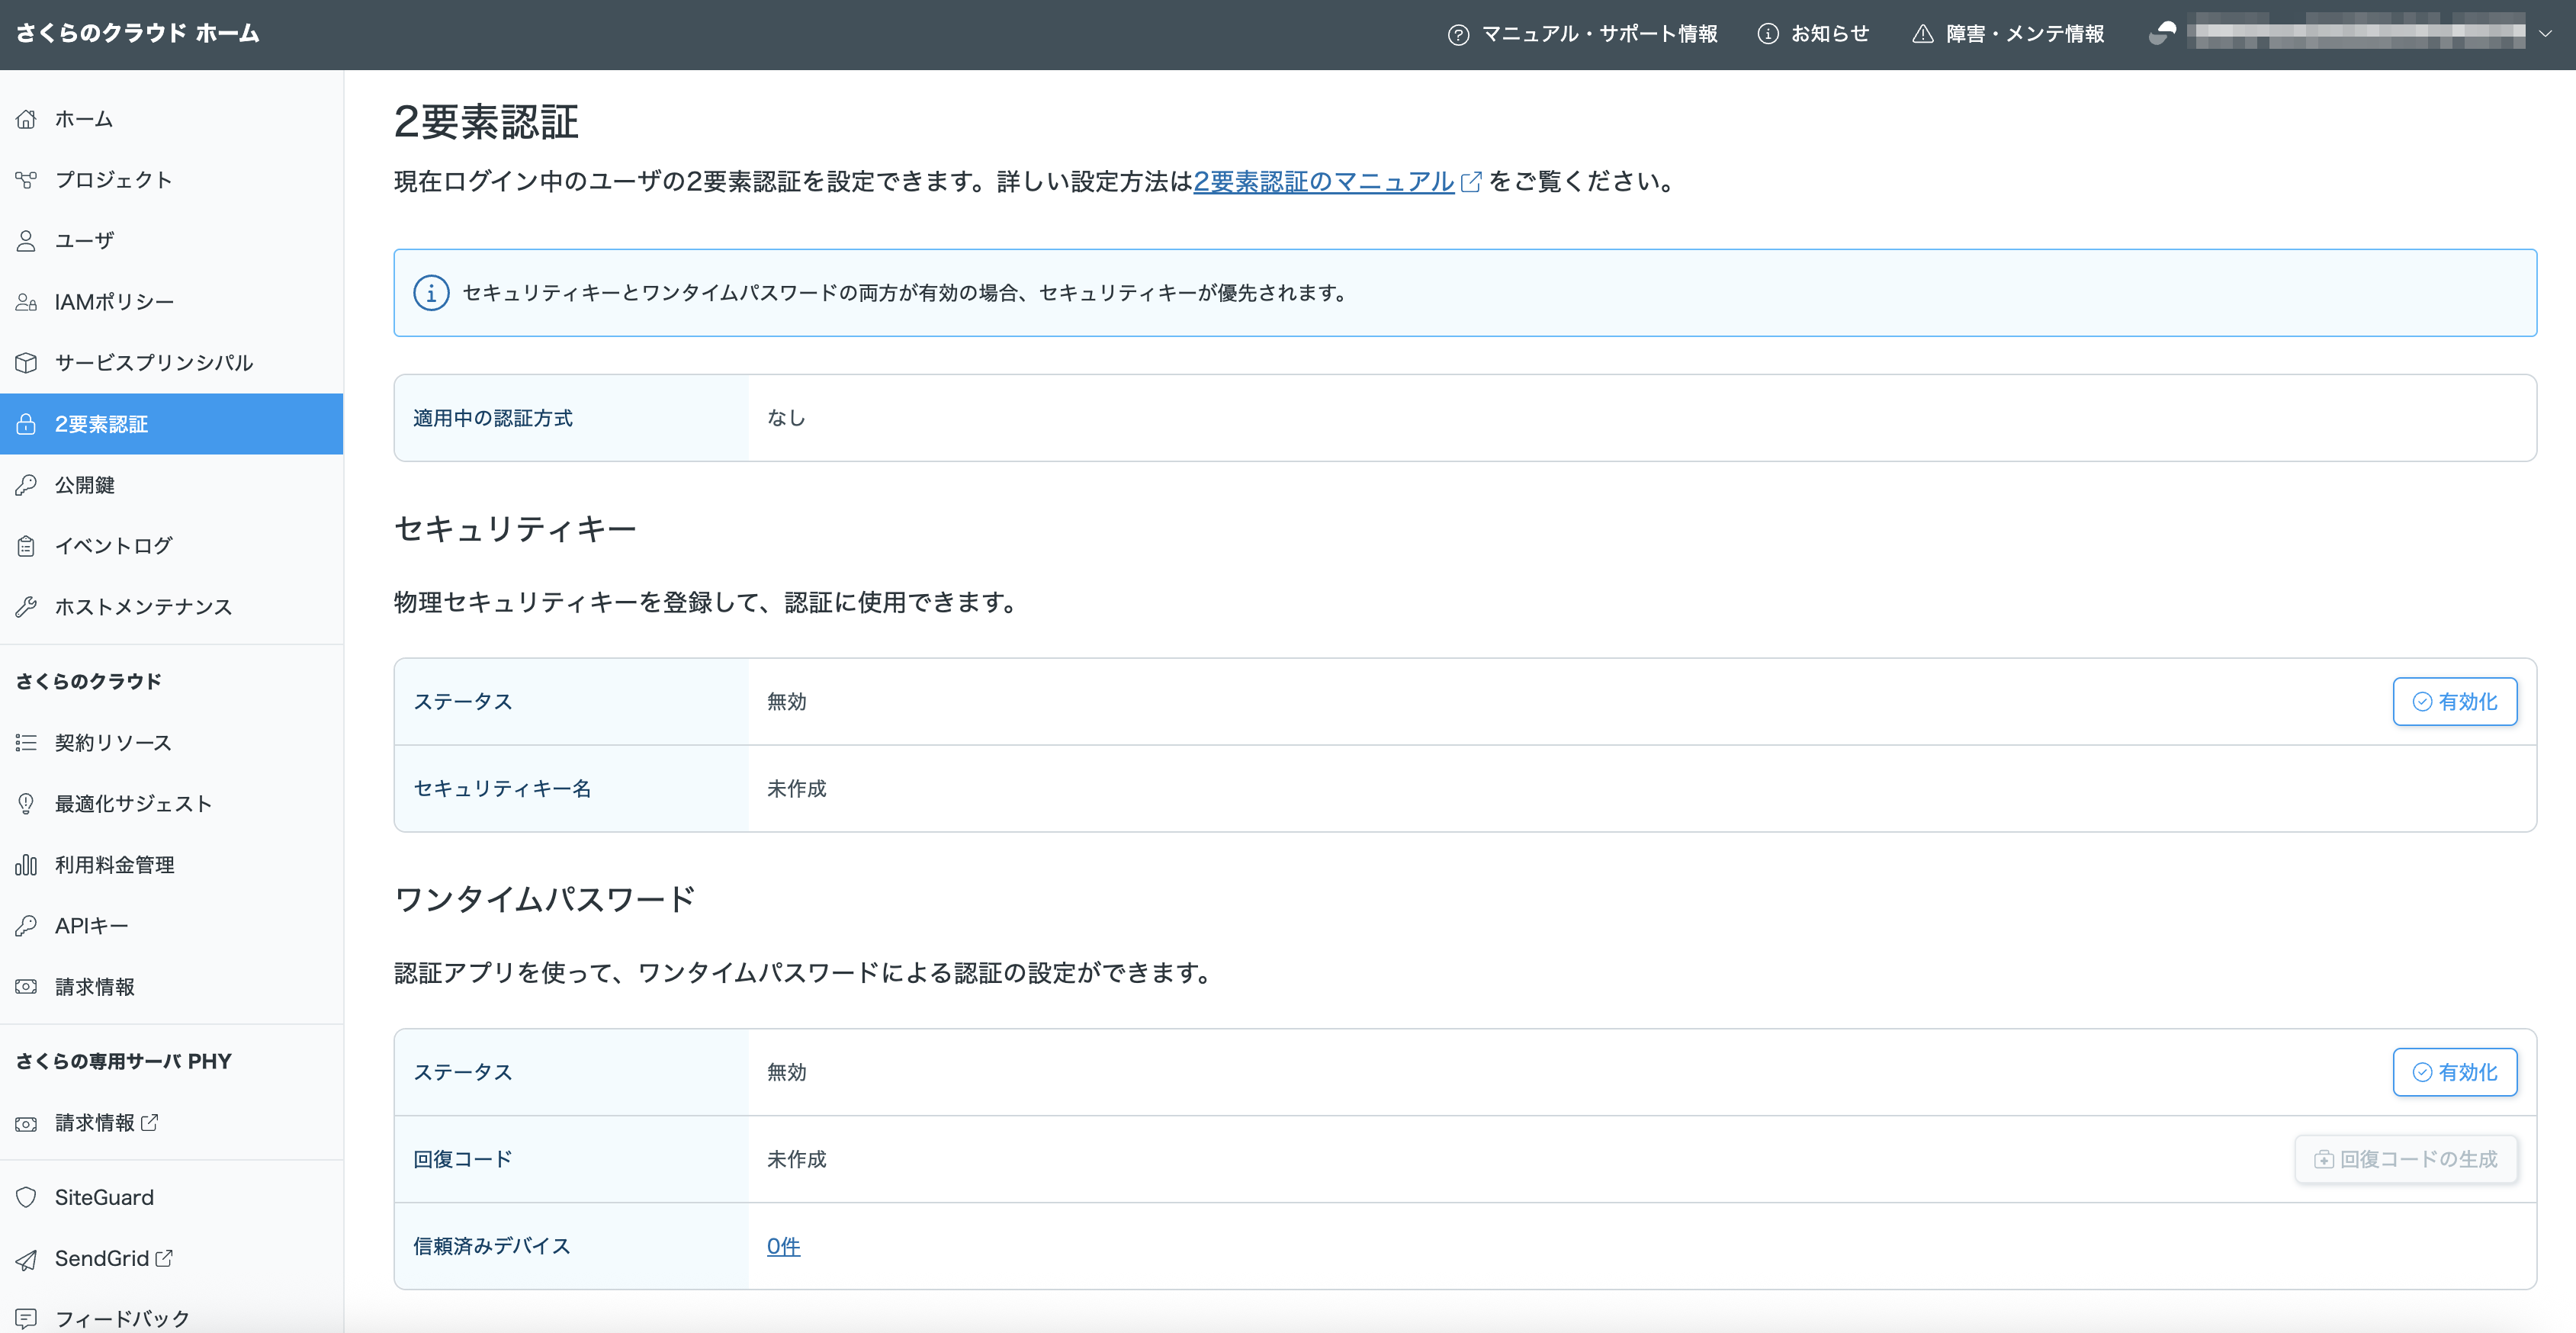
2要素認証では、次の認証手段を選択できます。
セキュリティキー
ワンタイムパスワード
初期状態では2要素認証は無効となっているので、セキュリティキーもしくはワンタイムパスワードのうち利用したい方を選んで「有効化」ボタンをクリックします。
セキュリティキーの有効化
重要
セキュリティキーとして利用できるデバイスは、FIDO2対応デバイスとなります。
セキュリティキーとワンタイムパスワードの両方が有効の場合、セキュリティキーが優先されます。
セキュリティキーの「有効化」ボタンをクリック
確認画面が表示されるので、お手元のセキュリティキーをパソコンに接続し「登録開始」ボタンをクリック
セキュリティキーを登録できたら、セキュリティキー名を入力
「完了」ボタンをクリック
これで、セキュリティキーによる2要素認証が有効化されます。
次回、このユーザがログインするとセキュリティキーでの認証が求められます。
ワンタイムパスワードの有効化
重要
さくらのクラウドコントロールパネルの2要素認証機能は、ワンタイムパスワード認証の実装として一般的なTOTP方式を採用し、生成した認証キーをQRコードで表示します。2要素認証を利用するにあたっては、QRコード読み取り機能を備えたTOTP認証アプリケーションがインストールされたデバイスが必要となります。
弊社においては、iOSやAndroidで動作する一般的なスマートフォン向けTOTP認証アプリケーションとして以下のものを動作確認済みです。
・ Google 認証システム / Google Authenticator
・ Authy
ワンタイムパスワードの有効化ボタンをクリック
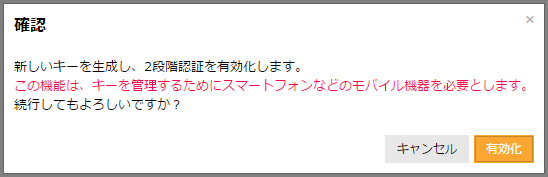
確認画面が表示されるので、お手元にTOTP認証アプリケーションをインストールしたデバイスがあることを確認し「有効化」ボタンをクリック
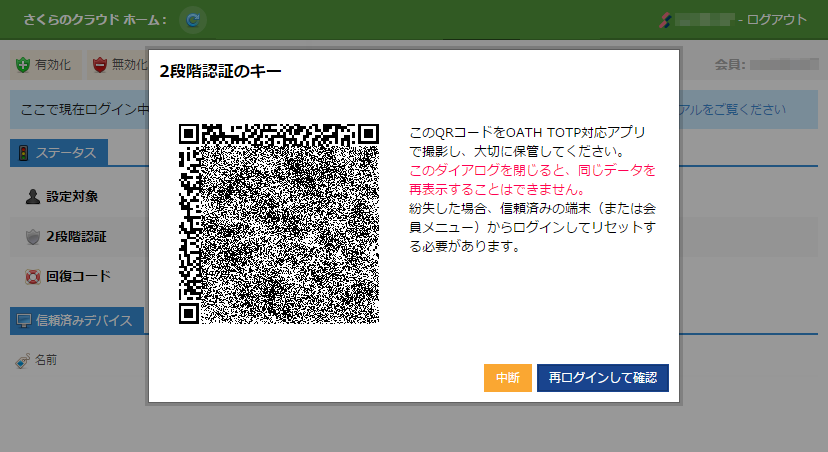
認証キーのQRコードが表示されたら、TOTP認証アプリケーションで読み取ります。
※「中断」ボタンをクリックすると、今回生成した認証キーは破棄され、ワンタイムパスワードの設定作業を中断します
読み取り完了後、「再ログインして確認」ボタンをクリック
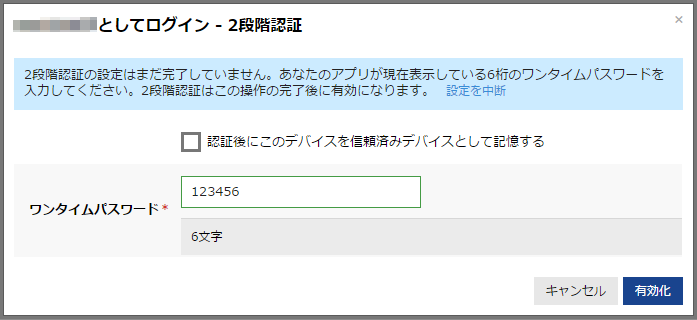
ワンタイムパスワードでのログイン画面が表示されたら、「ワンタイムパスワード」入力欄にTOTP認証アプリケーションで生成された数字を入力
「有効化」ボタンをクリック
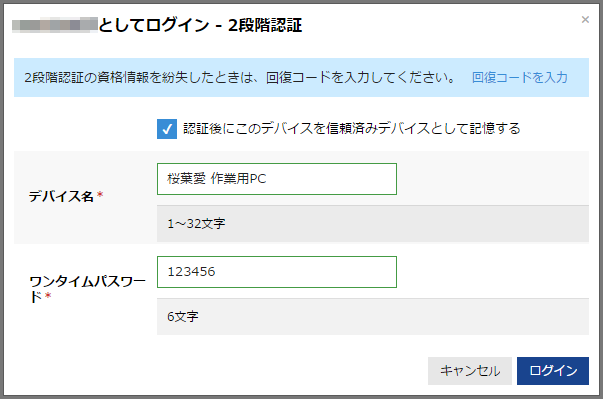
※入力時はワンタイムパスワードの有効期限(1個ごとに30秒)にご注意ください
これで、ワンタイムパスワードによる2要素認証が有効化されます。
次回、このユーザがログインするとワンタイムパスワードが求められるようになります。
信頼済みデバイスの登録
ワンタイムパスワードでのログイン時、画面に表示される「認証後にこのデバイスを信頼済みデバイスとして記憶する」のチェックボックスを有効にすると「デバイス名」の入力欄が新たに表示されます。
ここで「デバイス名」に、現在アクセスしている端末(パソコン、タブレット等)を識別できる分かりやすい名前を入力して「有効化」ボタンをクリックすると、この端末が信頼済みデバイスとして登録され、次回ログイン時からワンタイムパスワードによる認証が省略されます(ログイン時は信頼済みデバイスの登録操作を行ったブラウザを使用してください)。
信頼済みデバイスとして登録されたデバイスは、2要素認証管理画面の「信頼済みデバイス」欄にデバイスごとに追加されます。
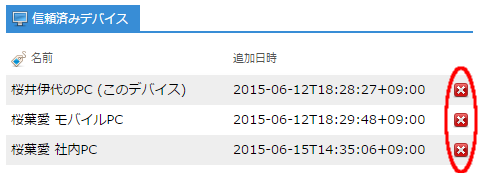
信頼済みデバイスから削除したいデバイスがある場合は、リスト右側の「削除」ボタンをクリックすると削除され、次回のログイン時からワンタイムパスワードの入力が求められるようになります。
※信頼済みデバイスでログインした場合でも、ユーザに対応するパスワードの入力を間違えた際は信頼済みデバイスの登録が自動的に削除され、ワンタイムパスワードの入力が求められるようになります。
回復コードの生成
回復コードを入力することにより、ワンタイムパスワードの設定が無効化されます。TOTP認証アプリケーションを紛失するなど、ワンタイムパスワードが生成できなくなる場合に備えて回復コードを生成しておくことをお勧めします。
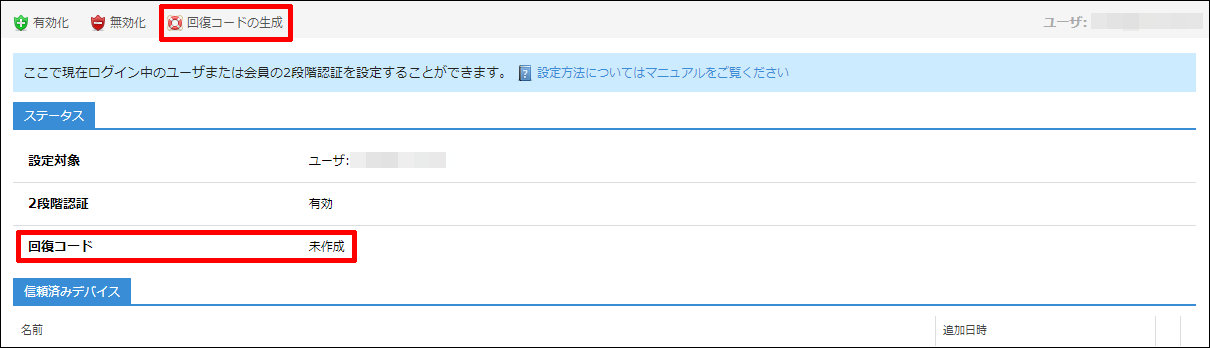
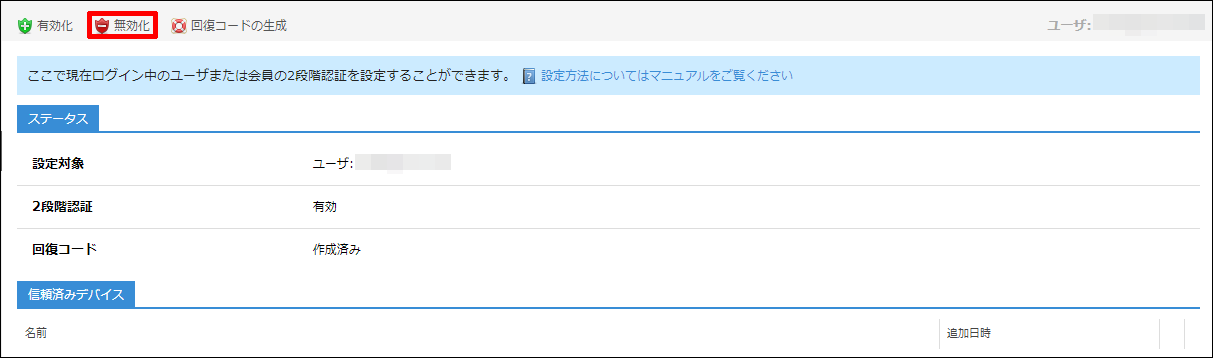
回復コードの生成は、上部に表示される「回復コードの生成」ボタンをクリックします。1度に有効な回復コードは1個となりますので、すでに回復コードが生成されている場合はその回復コードが無効化されます(回復コードが生成済みかどうかはステータスの「回復コード」欄で確認することが可能です)。
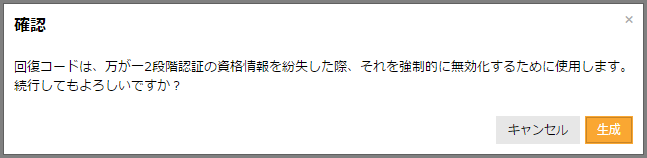
確認画面が表示されるので、「生成」ボタンをクリックします。
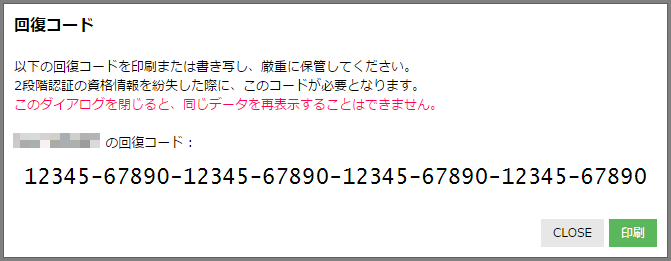
40ケタの数字で構成された回復コードが表示されるので、印刷するなどして安全な場所に保管しておきます。このダイアログボックスを閉じると再表示は行えませんのでご注意ください。
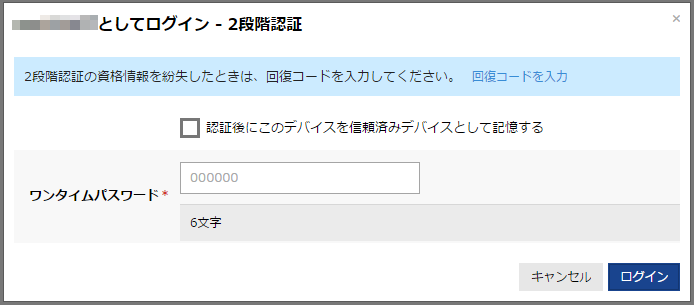
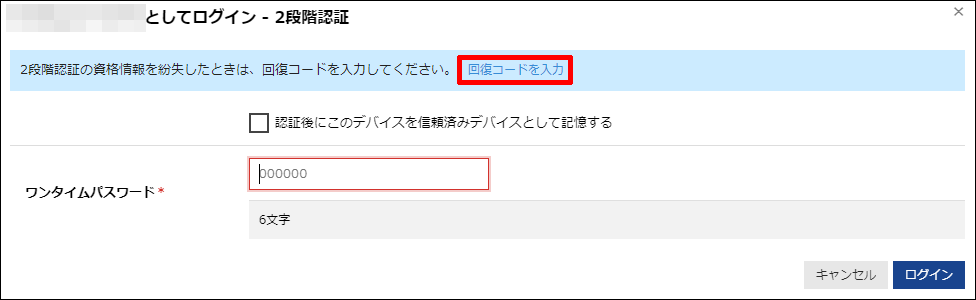
回復コードを使用する場合は、ログイン時のワンタイムパスワード入力画面で「回復コードを入力」のリンクをクリックします。
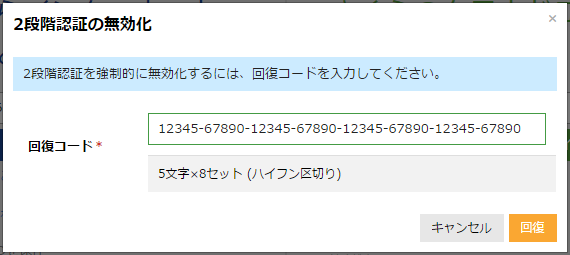
回復コード入力画面で回復コードを入力し、「回復」ボタンをクリックします。
これによりワンタイムパスワードが無効化され、コントロールパネルにログインができます。
2要素認証の無効化
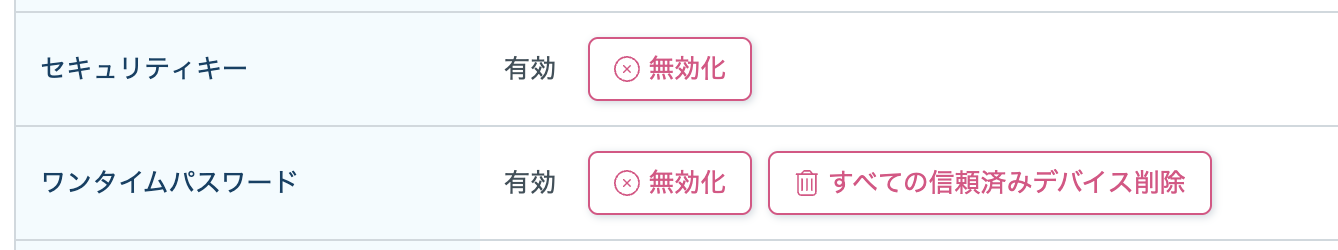
2要素認証を無効化する場合は、それぞれの「無効化」のボタンをクリックします。
これで、ログイン中のユーザに対する2要素認証の各設定は無効となります。
会員IDログイン、または管理者権限を持つユーザによる設定
会員IDと会員IDパスワードを使用してコントロールパネルにログインすると、作成済みのユーザに対する2要素認証管理機能が使用できます。
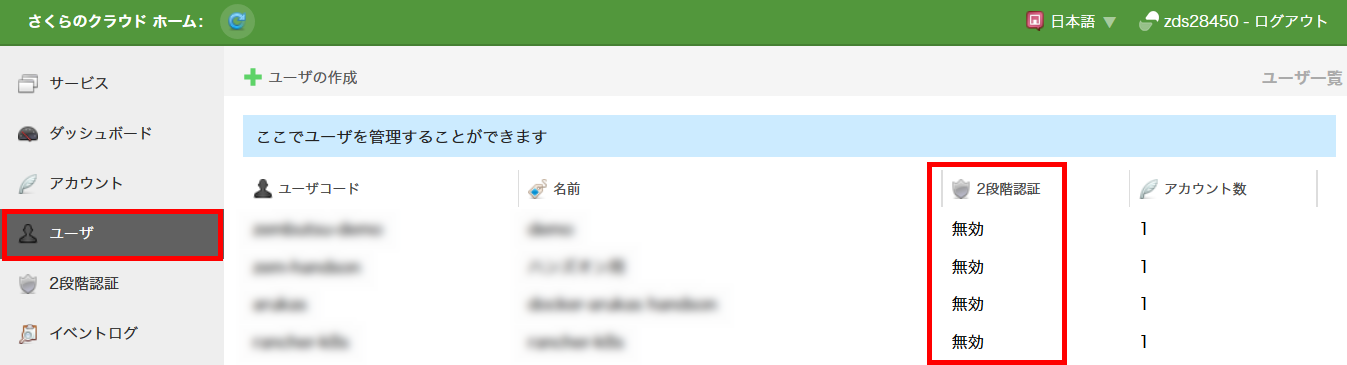
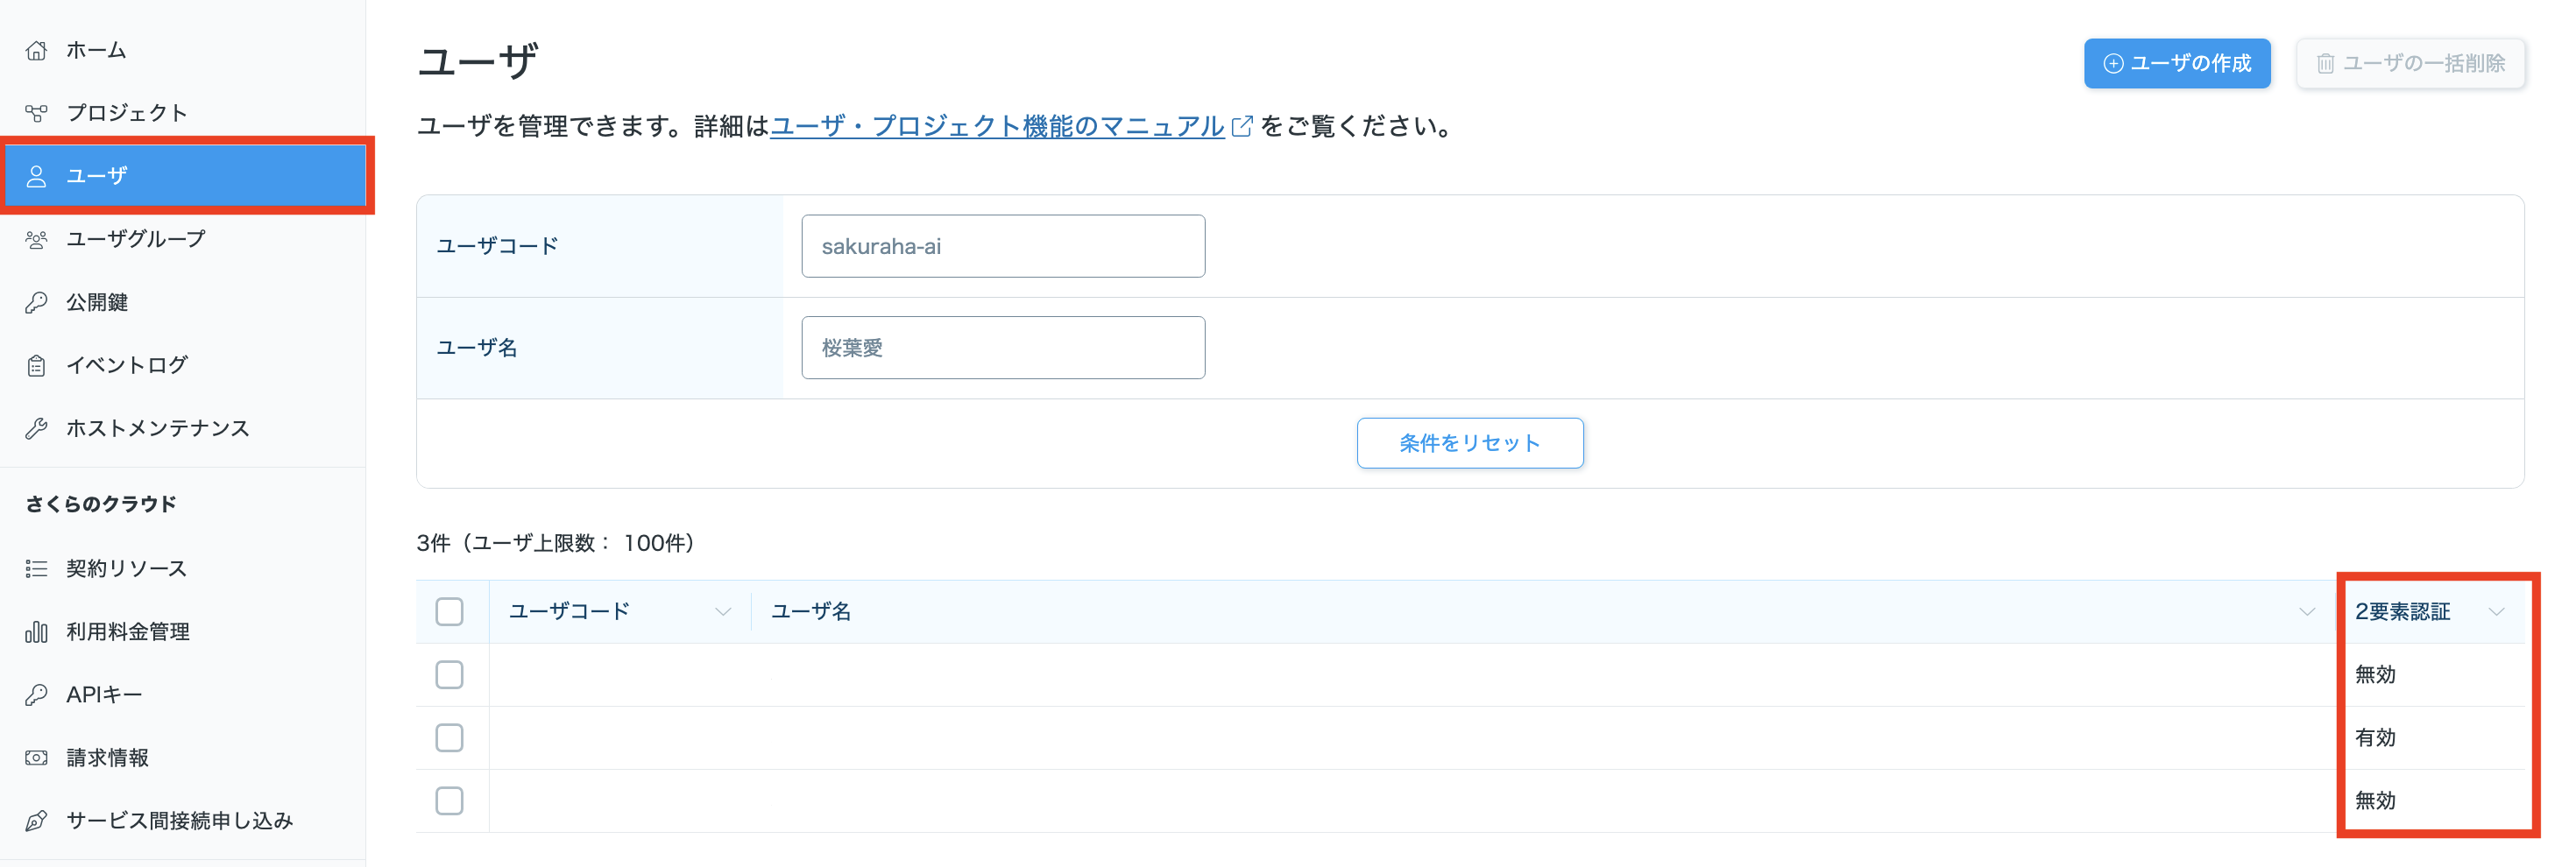
左サイドメニューの「ユーザ」をクリックして表示されるユーザ一覧画面では、各ユーザごとの 「2要素認証」 項目で設定状況が確認できます。
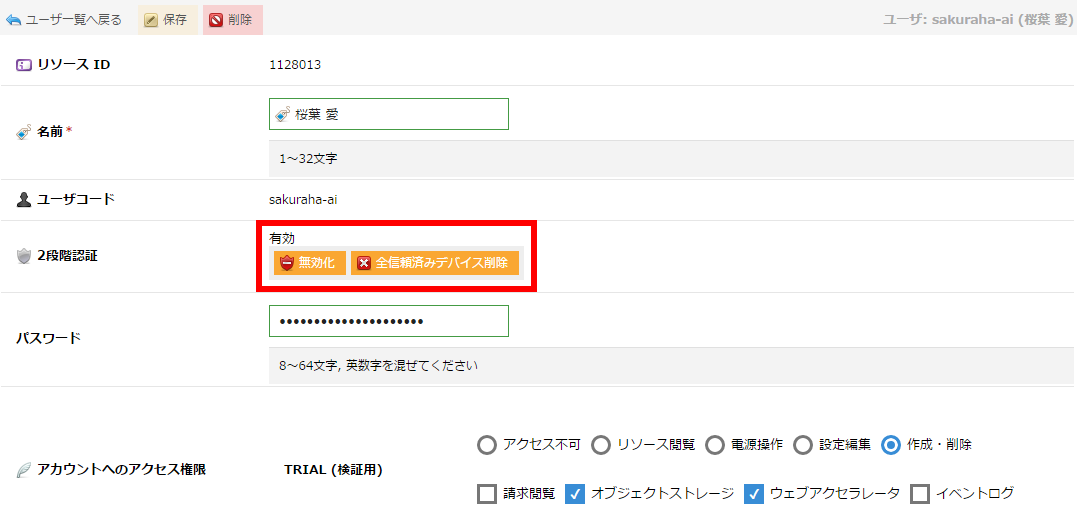
各ユーザのリストをクリックして表示される個別の2要素認証設定画面では、無効化や、信頼済みデバイスの閲覧と削除を行うことが可能です。
注意点
会員IDによるログイン時のセキュリティ
会員IDを使用したログインユーザには、 さくらのクラウドユーザ の管理者としての役割を持たせているため、権限の範囲がより大きくなります。そのため、 会員メニュー の2要素認証を設定することをお勧めします。
重要
2023年11月16日をもって、さくらのクラウド内でのみ使用可能な会員IDログイン時の2段階認証の提供を終了いたしました。
弊社サービス共通の 会員メニュー の2要素認証をご利用ください。
設定方法については「 会員メニューに2要素認証を設定・ログインしたい 」をご参照ください。
会員IDログイン時の2要素認証ではセキュリティキーの利用ができません。
複数ユーザを使用する環境で2要素設定
2要素認証の設定対象はユーザ(会員IDログイン時の管理者ユーザおよび個別に作成したユーザ)です。複数のユーザを使用する環境で2要素設定を行う場合は以下の点にご注意ください。
「ユーザ」には2要素認証が設定されているが「管理者ユーザ」には設定されていない場合
管理者ユーザには、すべてのプロジェクトへのログインや各ユーザの2要素認証の無効化設定など広範囲な権限が付与されており、個別のユーザのみに2要素認証を設定した状態でも安全性が保てない場合があります。

そのため、いずれかのユーザで2要素認証を設定する場合は合わせて管理者ユーザに対しても2要素認証設定を行うことを推奨します。これにより、個別ユーザと同様に2要素認証を使用したログインが必要となります。

「プロジェクト」に複数ユーザの操作権限が付与されている場合

「プロジェクト」に複数ユーザの操作権限が付与されている場合には、すべてのユーザに2要素認証設定を行うことを推奨します。
あるプロジェクトの操作が可能となるユーザが複数設定され、うち一部のユーザのみが2要素認証を設定済みの場合、2要素認証未設定のユーザを経由するログインにおいてセキュリティが弱くなります。